01
Reconocimiento automatizado
Identifica activos visibles, dominios, rangos, superficie expuesta y puntos iniciales de riesgo.
PentestDrive es una plataforma de pentesting automatizado y validación continua de exposición diseñada para reducir tiempos, validar riesgos reales y demostrar qué vulnerabilidades pueden convertirse en una ruta de compromiso. No se limita a detectar fallas: organiza la evaluación por fases, valida explotación controlada, prioriza hallazgos críticos y permite confirmar si la remediación funcionó.
La evaluación se estructura como una cadena de compromiso: desde exposición inicial hasta revalidación.
Equipos y activos a revisar ilimitados durante la vigencia anual del licenciamiento.
Se recomiendan corridas escalonadas por lotes para evitar impacto en performance.
Permite confirmar si la corrección cerró la exposición y redujo la posibilidad de compromiso.
Muchas organizaciones reciben reportes extensos con vulnerabilidades, pero siguen sin saber qué falla representa una amenaza real. PentestDrive ayuda a ordenar el proceso: identifica exposición, descubre servicios, valida hallazgos, muestra rutas de compromiso, prioriza remediación y confirma si el riesgo fue reducido.
Identifica activos visibles, dominios, rangos, superficie expuesta y puntos iniciales de riesgo.
Analiza señales técnicas, tecnologías, rutas accesibles, configuraciones observables y condiciones que pueden convertirse en hallazgos.
Valida de forma controlada si una debilidad puede transformarse en ataque dentro del alcance autorizado.
Documenta impacto, evidencia, criticidad, narrativa ofensiva y recomendación para remediar con mayor precisión.
Relaciona hallazgos con tácticas de ataque, requisitos de cumplimiento y controles de seguridad.
Permite confirmar si una corrección funcionó y si el hallazgo dejó de representar una ruta de ataque.
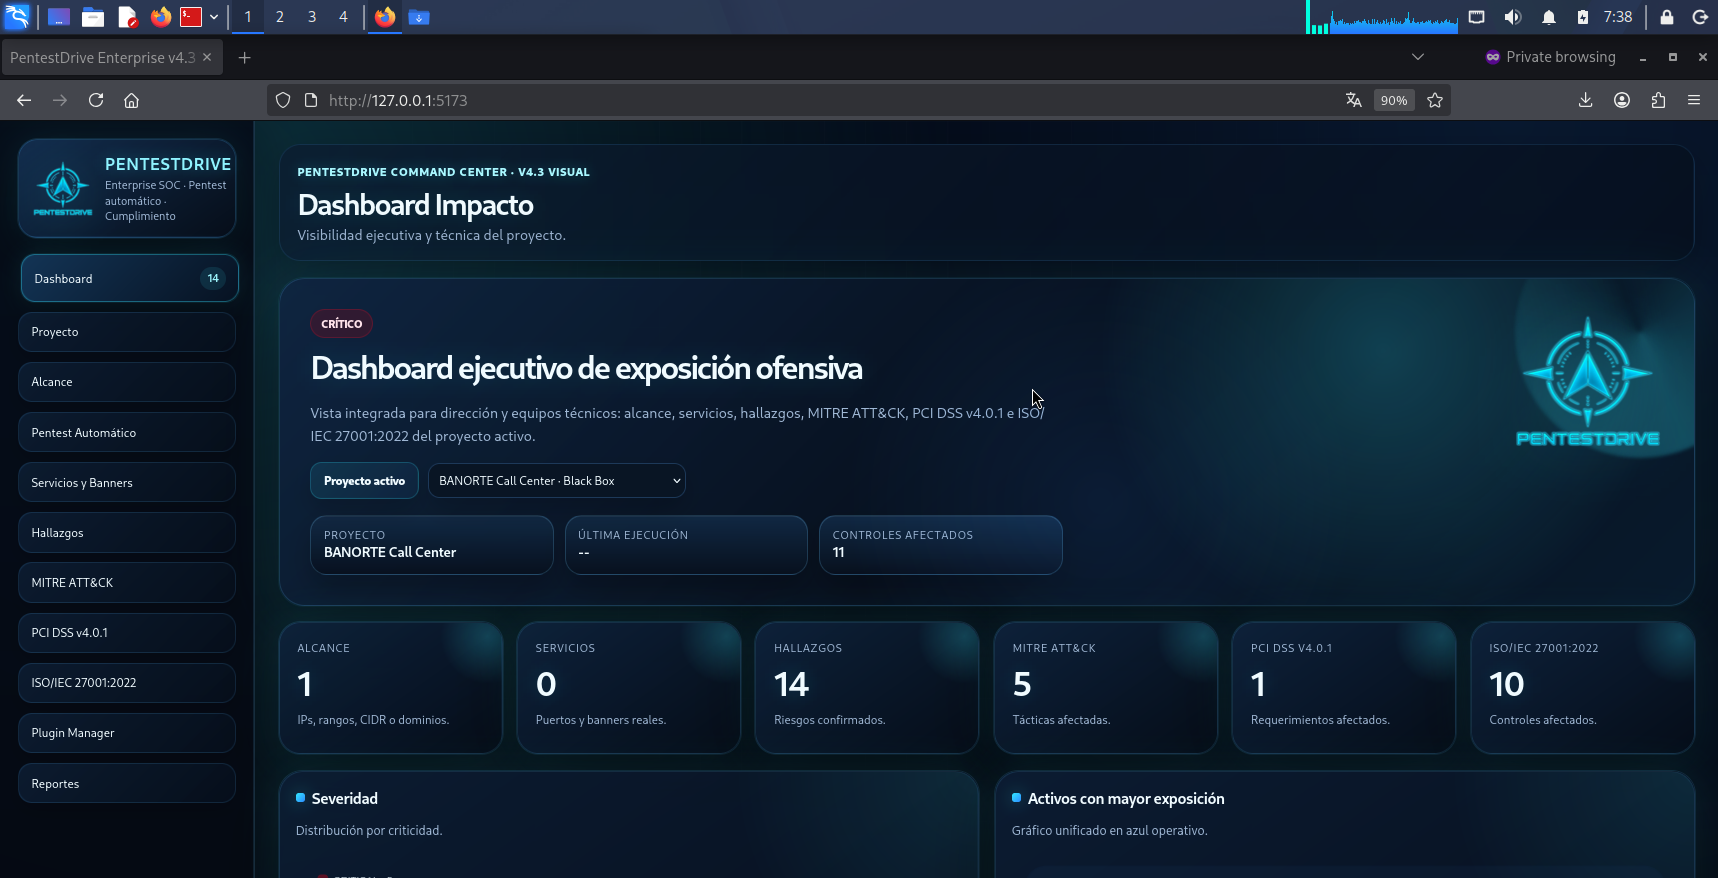
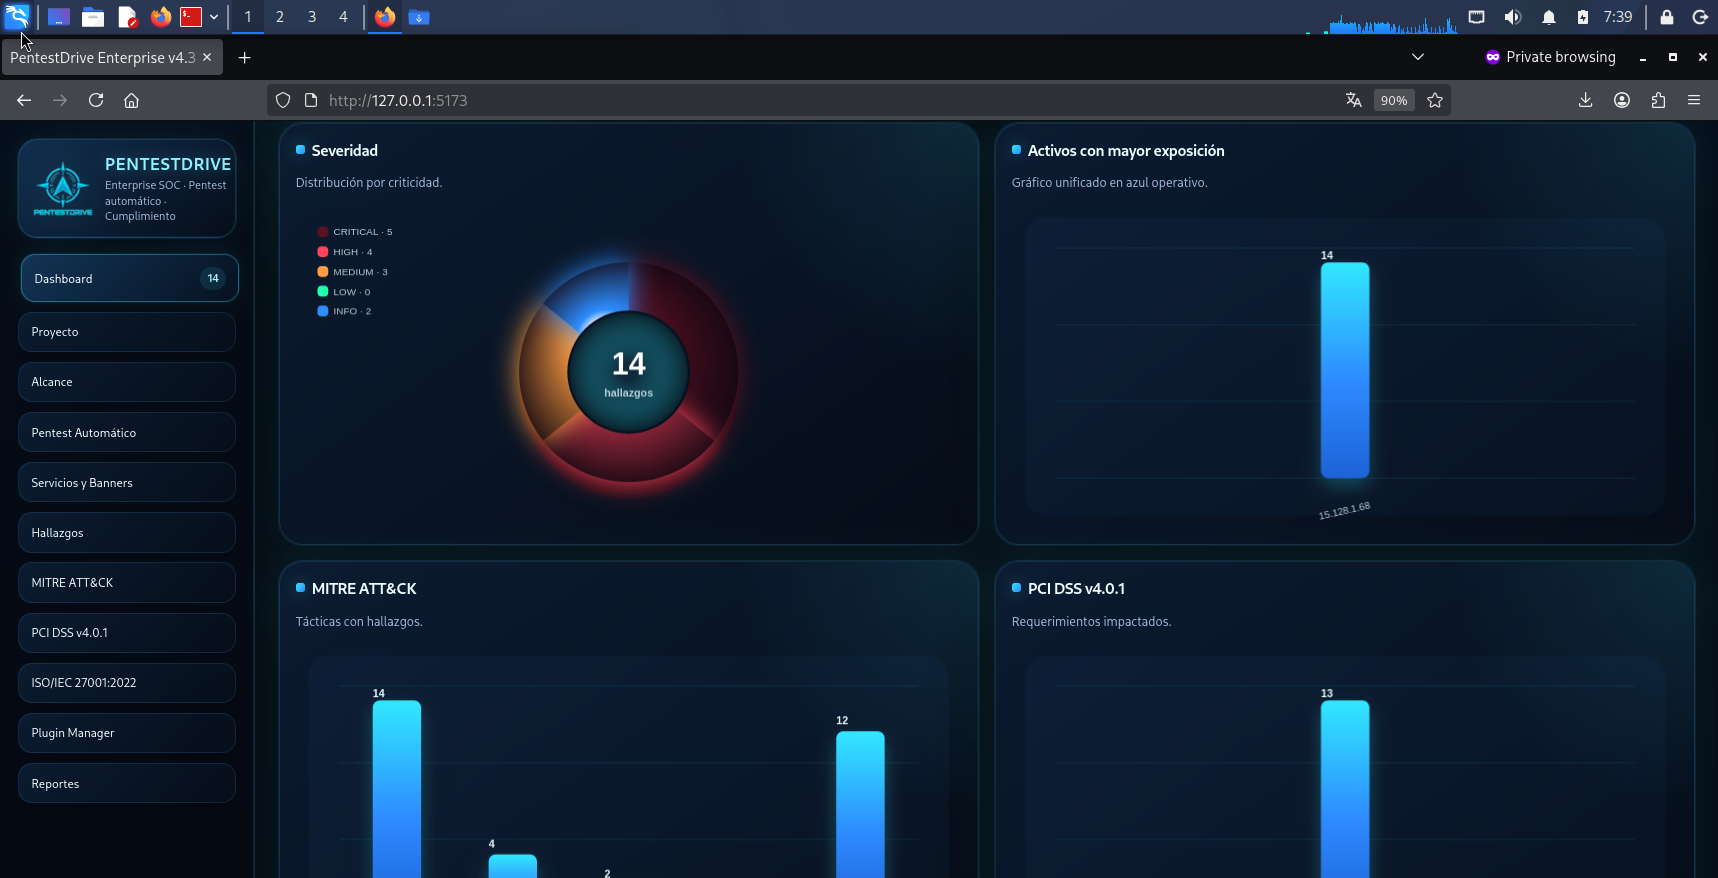
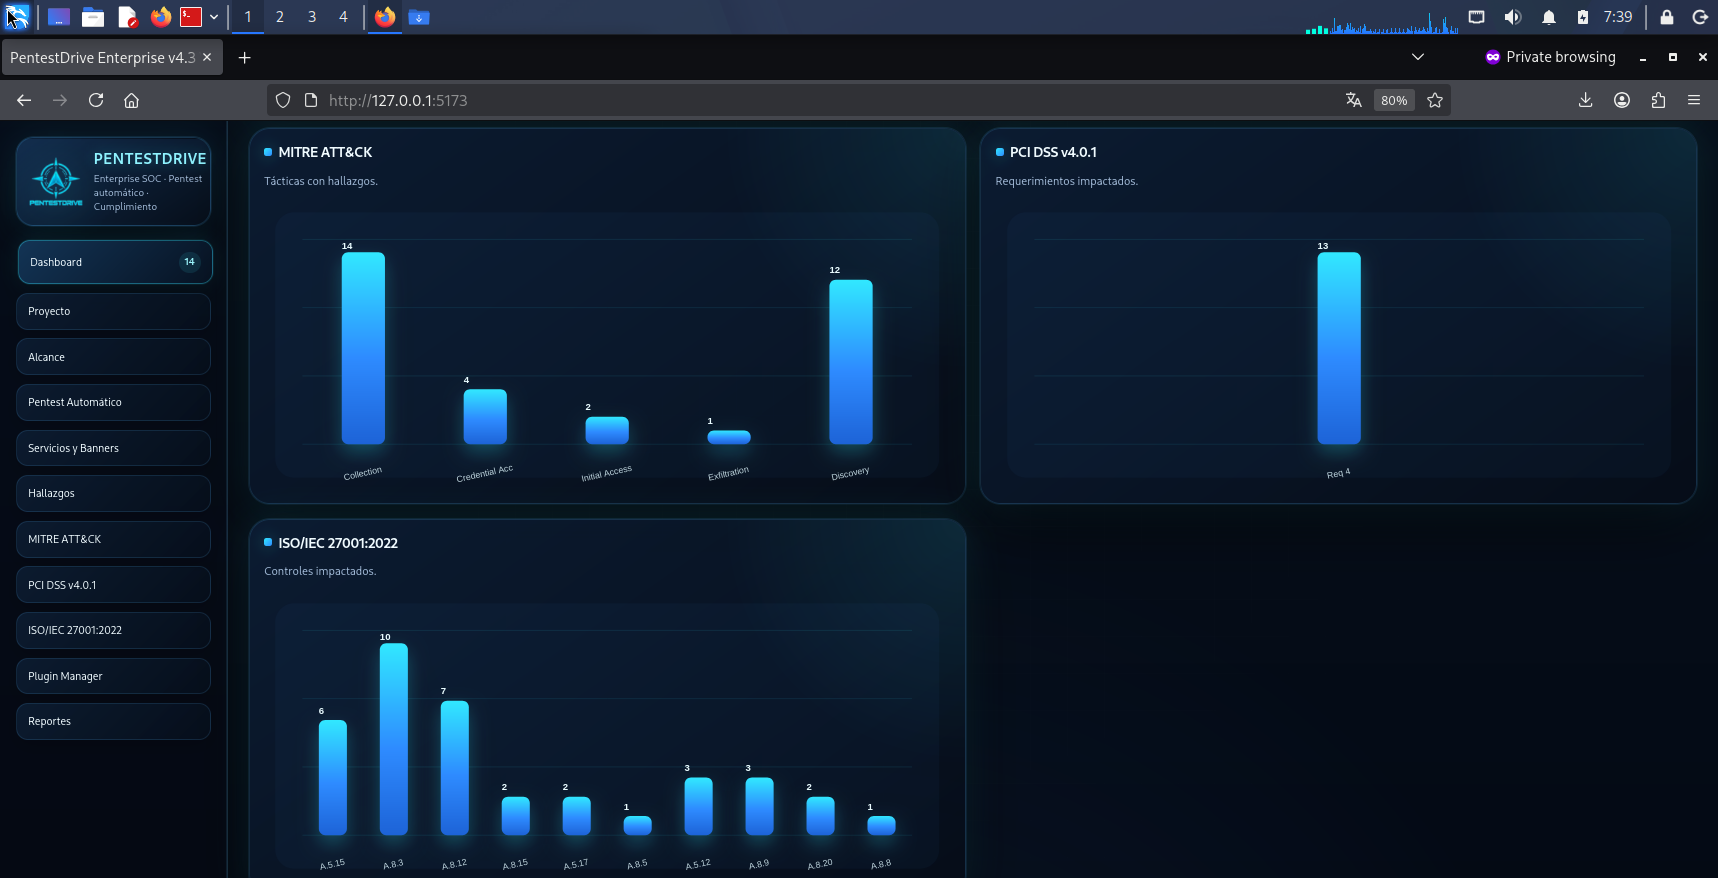
La pantalla principal permite visualizar de forma inmediata el proyecto activo, el alcance, los hallazgos, la severidad, las tácticas ofensivas asociadas y los controles afectados. Es una vista pensada para dirección, líderes técnicos, auditores y responsables de remediación.
El dashboard convierte los datos técnicos en una lectura rápida del riesgo. Permite entender cuántos hallazgos existen, qué tácticas están involucradas, qué controles se ven afectados y dónde debe concentrarse la atención del equipo.
PentestDrive presenta el riesgo de forma visual para acelerar la interpretación. Las gráficas ayudan a identificar concentración de hallazgos, severidad, tácticas de ataque y rutas asociadas a una posible cadena de compromiso.
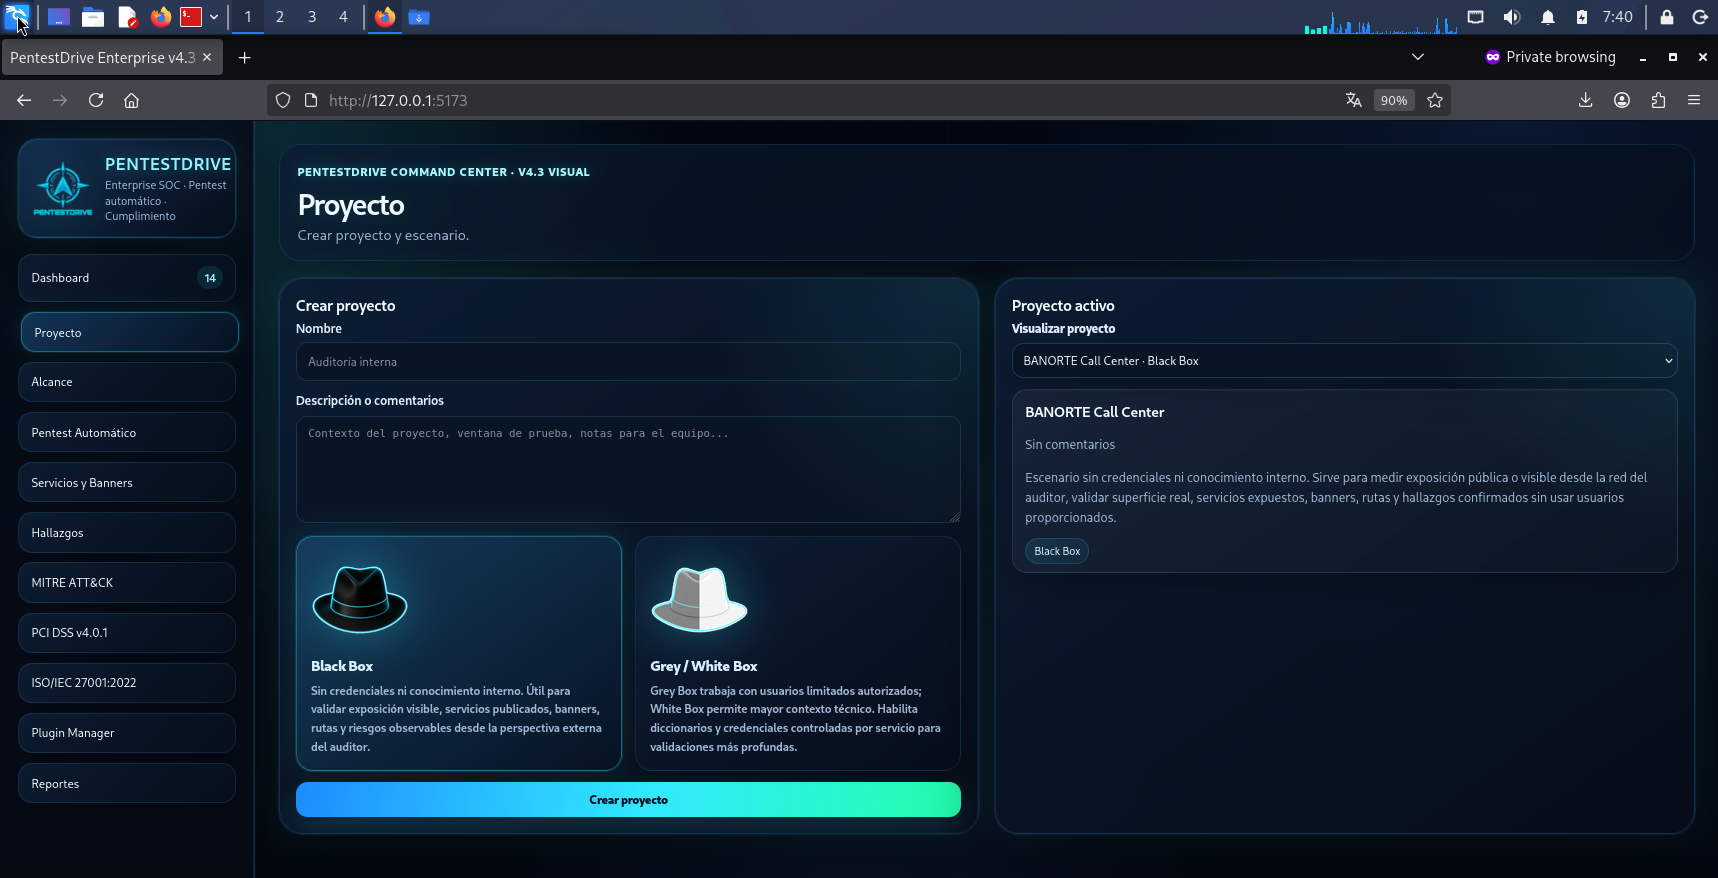
La sección de proyecto permite crear escenarios de evaluación, definir comentarios, seleccionar la modalidad de trabajo y mantener un contexto separado por auditoría. Esto es esencial para operar pentests recurrentes, clientes diferentes, ambientes internos o pruebas de remediación.
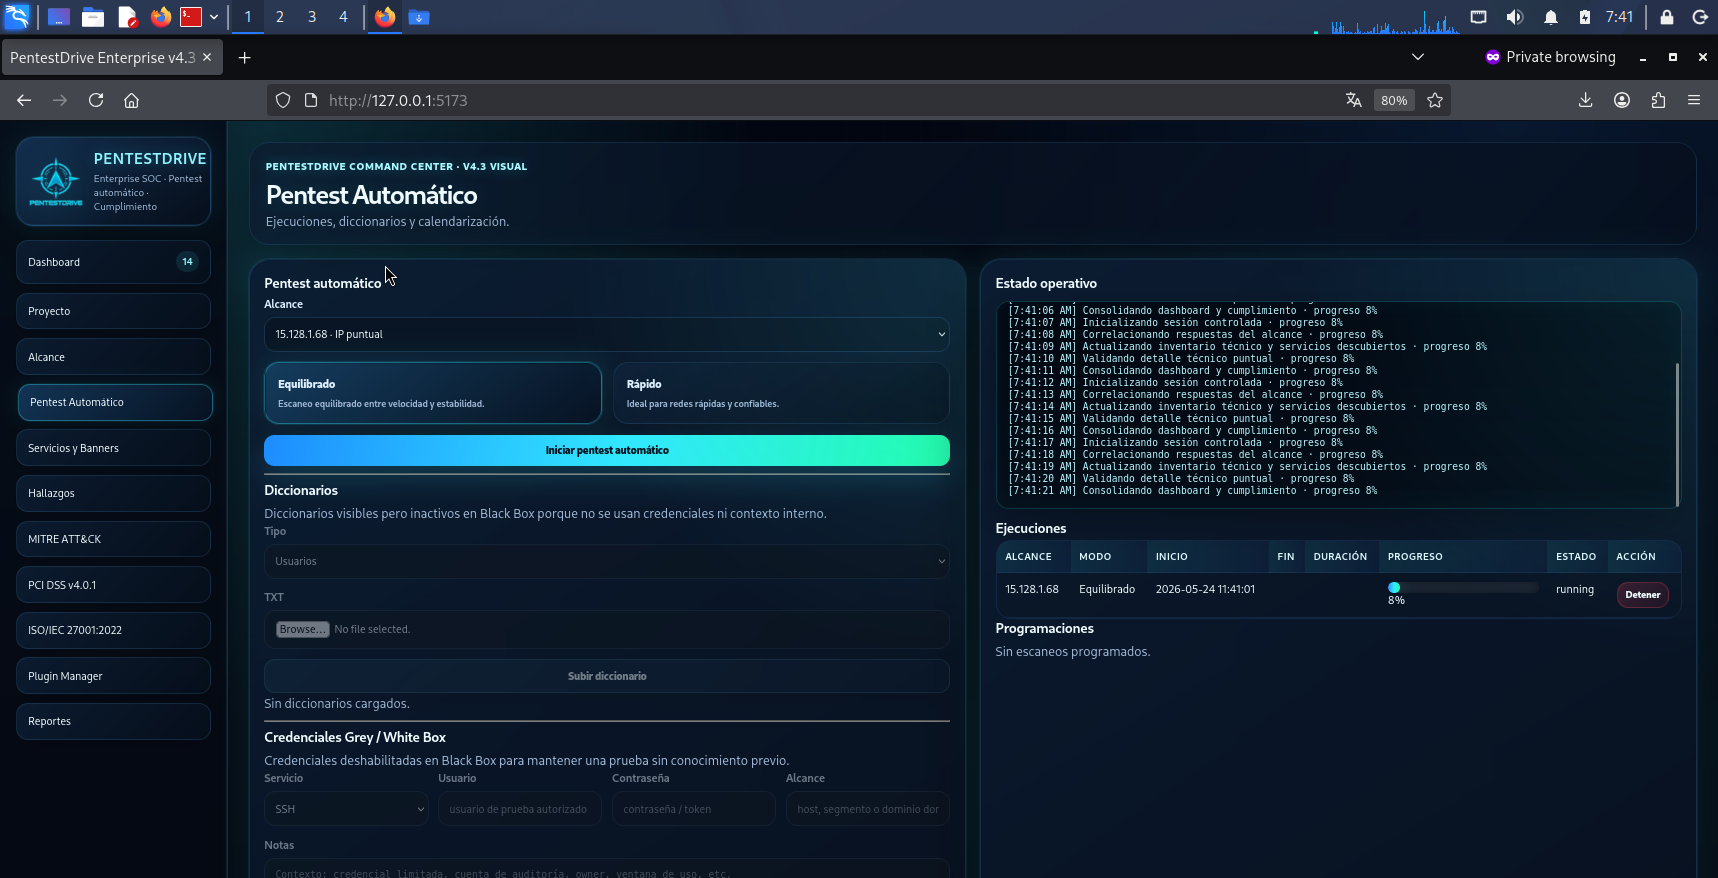
El módulo de pentest automático concentra ejecuciones, alcance, modos de operación, insumos autorizados, credenciales permitidas y bitácora de actividad. Su objetivo es reducir tiempo operativo, mantener consistencia entre pruebas y acelerar la consolidación de hallazgos accionables.
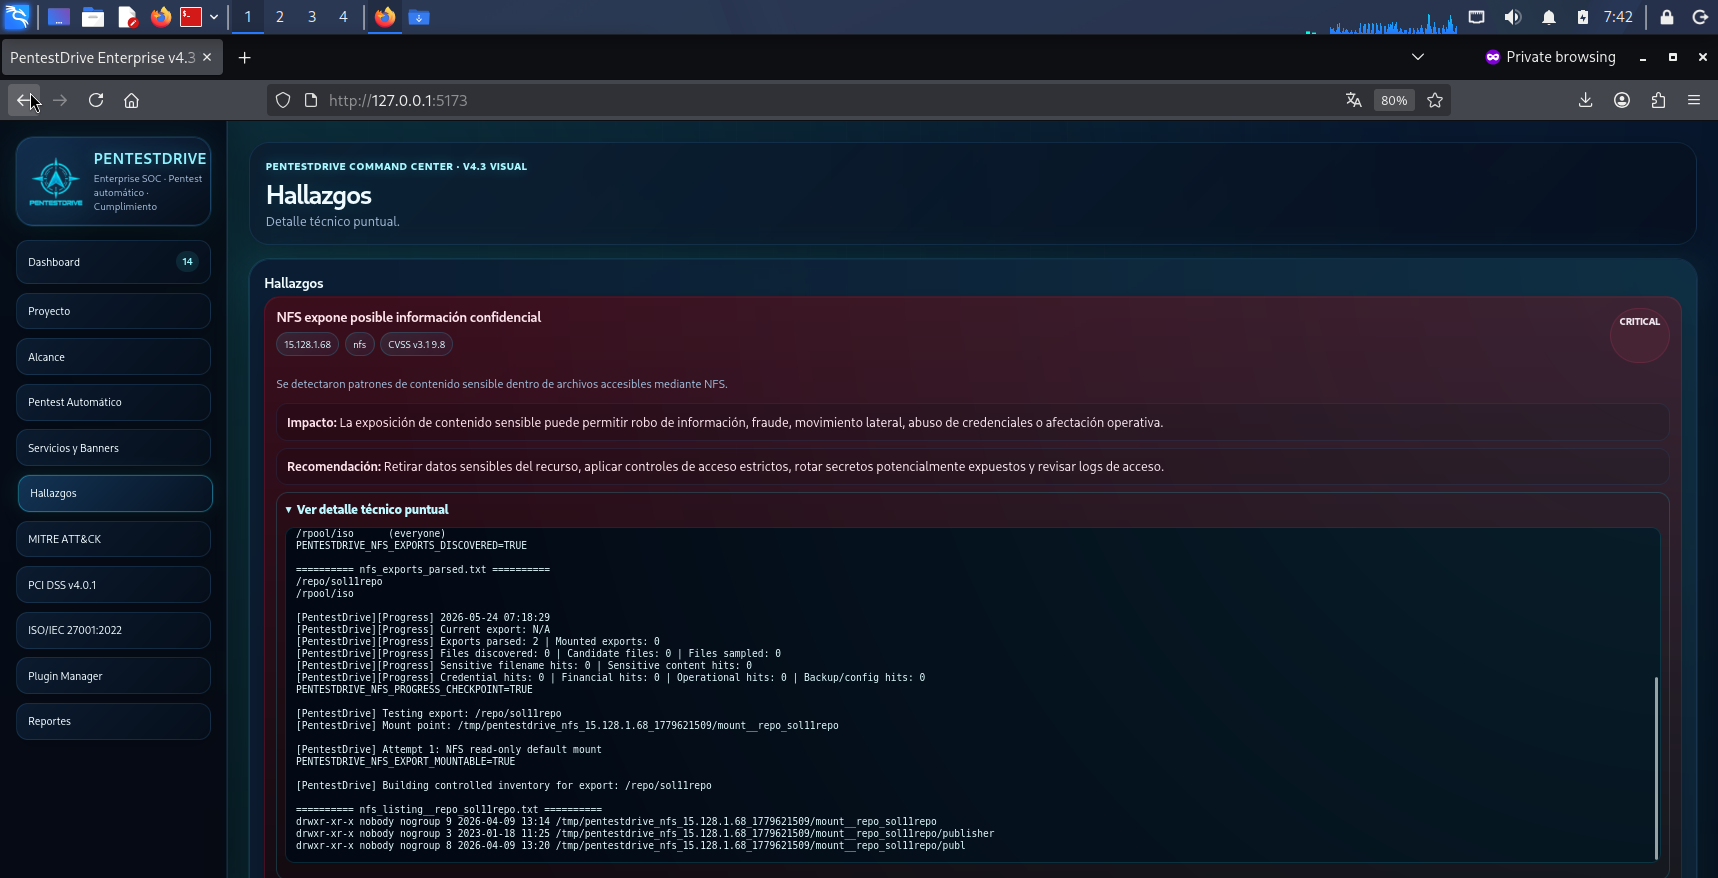
La sección de hallazgos muestra riesgos confirmados con severidad, tecnología relacionada, impacto, recomendación y detalle técnico puntual. Esto permite que el equipo no pierda tiempo interpretando alertas genéricas y pueda pasar directamente a remediación priorizada.
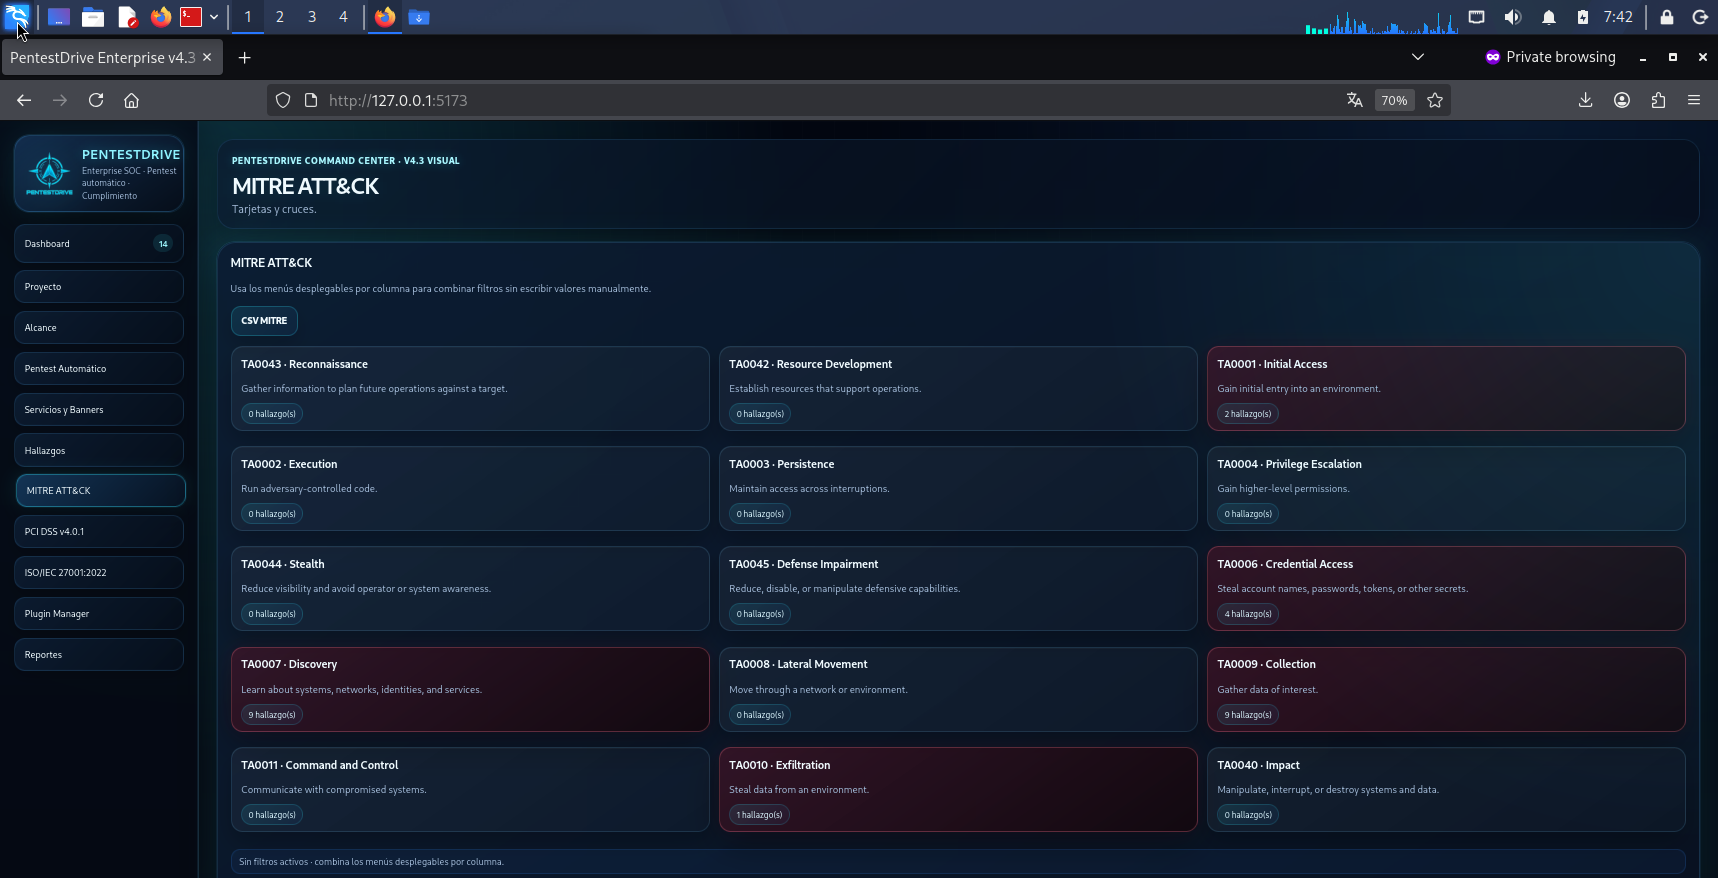
PentestDrive permite organizar hallazgos dentro de una lectura ofensiva: reconocimiento, acceso inicial, abuso de credenciales, descubrimiento, recolección, exfiltración e impacto. Esto ayuda a explicar el riesgo como una ruta de compromiso y no como eventos aislados.
Además de validar exposición, PentestDrive ayuda a comunicar el impacto hacia auditoría, cumplimiento y gobierno de seguridad. Los hallazgos se relacionan con controles y requisitos para facilitar seguimiento interno.
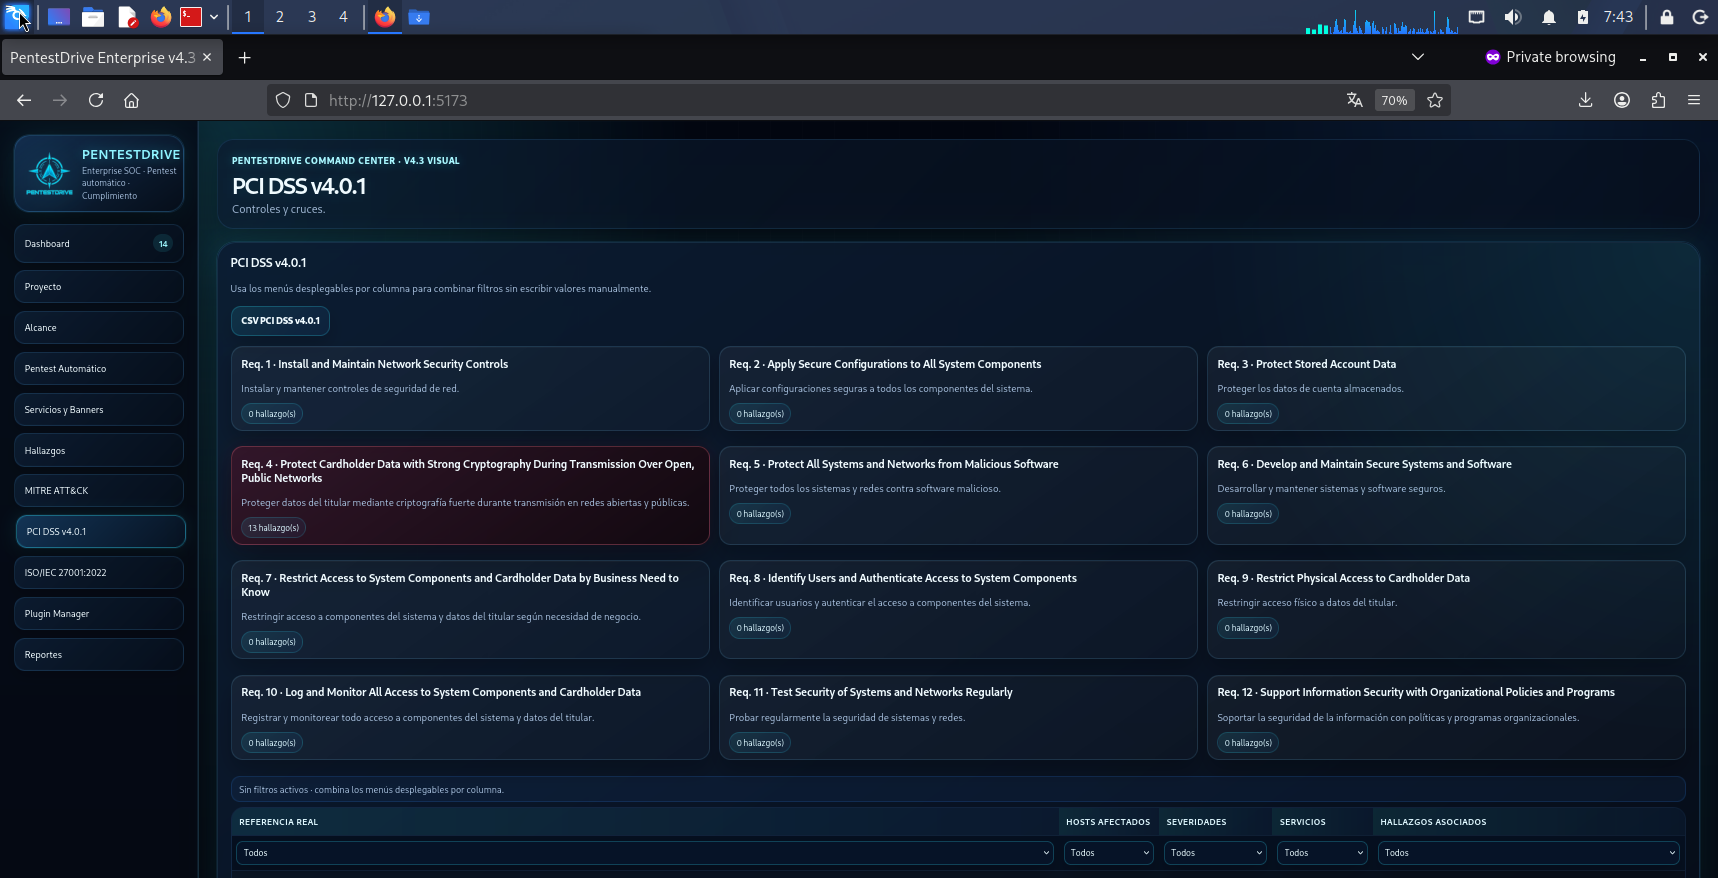
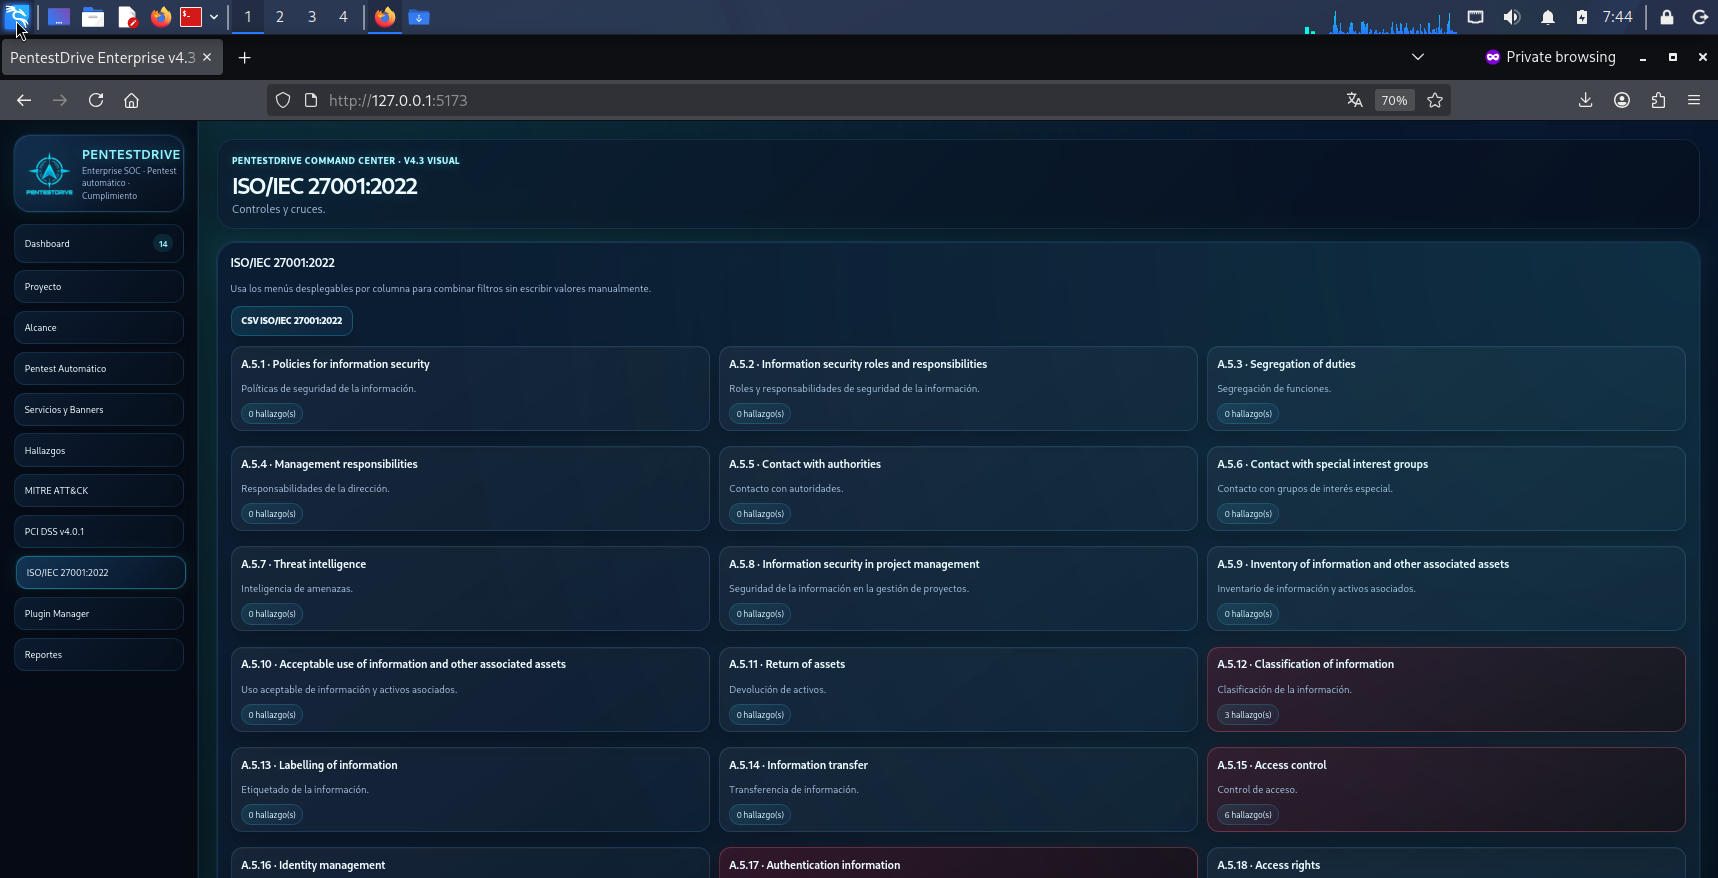
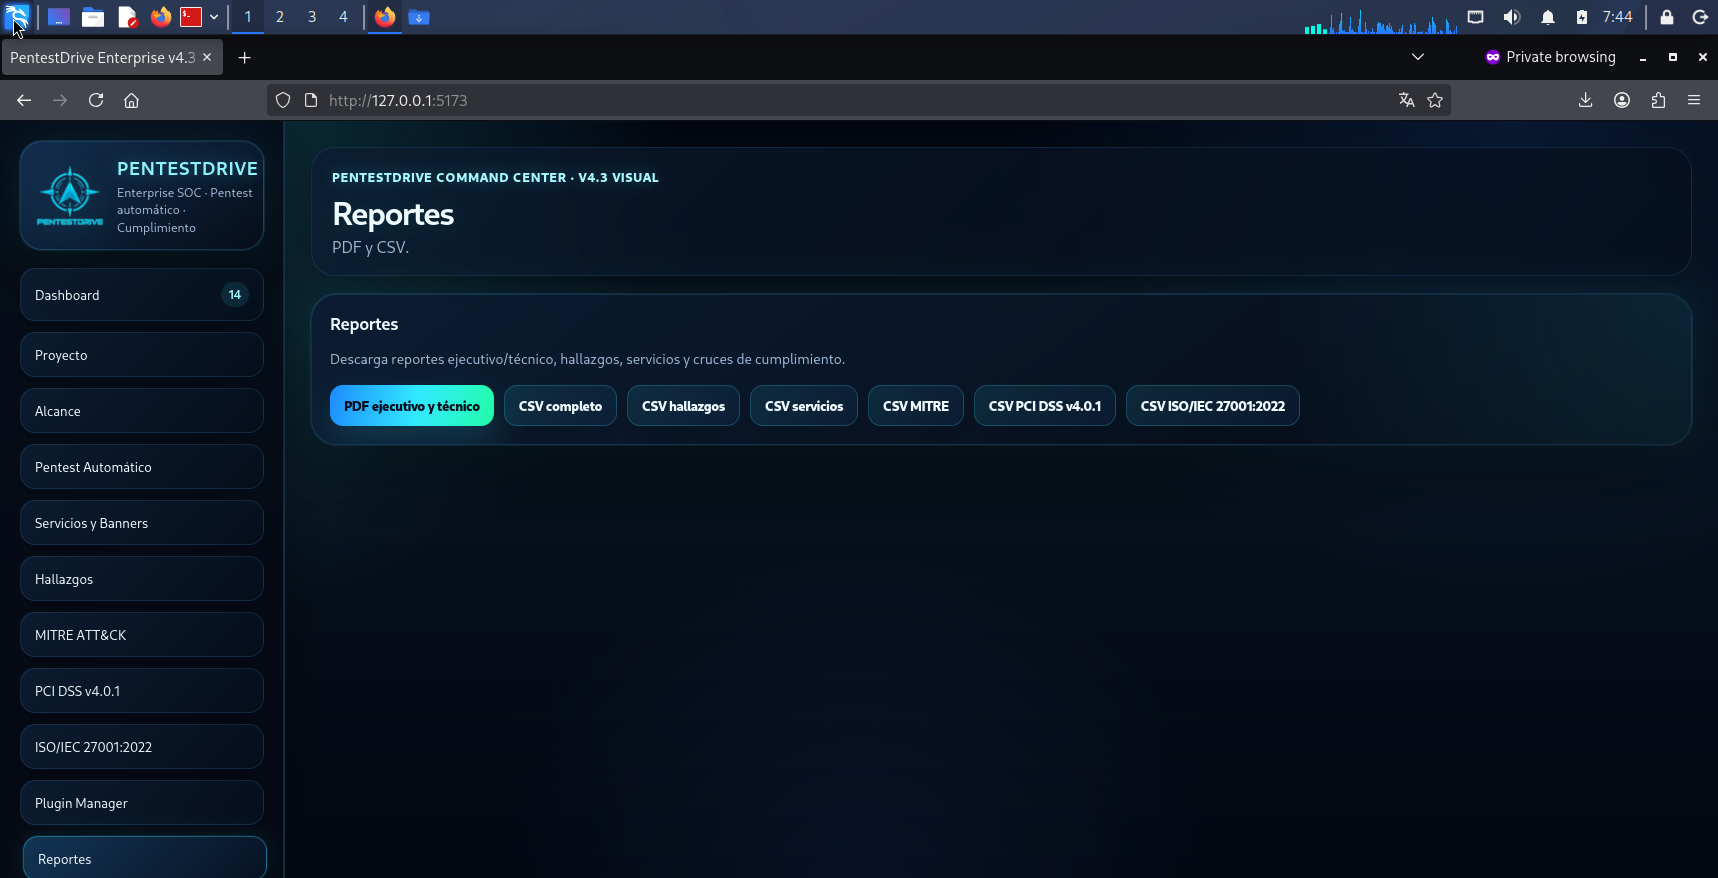
El módulo de reportes permite descargar salidas ejecutivas y técnicas, además de archivos CSV por hallazgos, servicios, MITRE, PCI DSS e ISO/IEC 27001. Esto reduce el tiempo de consolidación y facilita presentar resultados a perfiles técnicos, directivos y de auditoría.
PentestDrive no presenta la evaluación como una lista fría de tecnologías o protocolos. La plataforma organiza el riesgo en hallazgos accionables, ataques posibles, rutas de compromiso, controles afectados y acciones de remediación. Esto permite explicar por qué un hallazgo importa, qué podría pasar si se combina con otros factores y cómo validar que la corrección realmente cerró el riesgo.
Identifica datos internos, archivos críticos, respaldos, evidencias operativas o información expuesta que pueda ser utilizada para reconocimiento, abuso de confianza o preparación de ataques posteriores.
Permite validar, dentro del alcance autorizado, si combinaciones de usuarios, contraseñas débiles, accesos heredados o malas prácticas pueden abrir una ruta inicial de compromiso.
Correlaciona señales dispersas para identificar cómo un atacante podría moverse desde un hallazgo inicial hacia activos más sensibles, zonas internas o información de mayor impacto.
Detecta parámetros inseguros, interfaces visibles, rutas publicadas, secretos operativos, errores de hardening y condiciones que incrementan la probabilidad de explotación.
Ayuda a identificar activos visibles que no deberían estar expuestos, puntos de entrada no documentados, servicios olvidados, componentes sin gobierno o accesos que requieren revisión urgente.
Relaciona hallazgos con controles afectados, permitiendo priorizar segmentación, endurecimiento, reglas de exposición, políticas de autenticación y reducción de privilegios.
Permite incorporar módulos de validación para fallas nuevas, errores de configuración, vectores publicados recientemente y escenarios donde el riesgo debe confirmarse con rapidez.
Después de corregir, permite revalidar si el hallazgo dejó de ser explotable, si la ruta de ataque fue interrumpida y si la postura de seguridad realmente mejoró.
El objetivo no es mencionar tecnologías aisladas. El objetivo es demostrar cómo un hallazgo puede conectarse con otros factores hasta convertirse en una cadena de compromiso. Esta lectura ayuda a dirección, auditoría, equipos técnicos y responsables de remediación a entender el impacto real y tomar decisiones rápidas.
Se identifica una exposición, mala configuración, acceso débil, dato sensible o condición que abre una oportunidad de ataque.
Se confirma si el hallazgo es real, explotable y relevante dentro del alcance autorizado de la evaluación.
Se correlacionan señales para saber si el hallazgo puede combinarse con credenciales, permisos, rutas internas o exposición adicional.
Se traduce el resultado a consecuencias prácticas: acceso indebido, fuga de información, interrupción, abuso de privilegios o pérdida de control.
Se prioriza la corrección y se revalida para confirmar que la cadena fue interrumpida y el riesgo quedó reducido.
PentestDrive permite operar el pentest como un ciclo completo. Primero se define el proyecto, luego se mide la superficie, se ejecutan pruebas automatizadas, se validan hallazgos, se correlacionan controles y finalmente se confirma si la remediación funcionó.
Define escenario, alcance, modalidad y contexto autorizado.
Identifica activos visibles, rangos, dominios y superficie inicial.
Analiza señales técnicas, tecnologías, configuraciones débiles, rutas expuestas y condiciones de explotación.
Comprueba si una falla puede convertirse en ataque dentro del alcance.
Documenta impacto, evidencia, criticidad y recomendación.
Confirma si la corrección redujo la exposición real.
El valor del pentesting automatizado no está solo en encontrar más fallas, sino en demostrar cuáles importan, cuáles son explotables y cuáles ya fueron corregidas correctamente.
La experiencia visual de PentestDrive combina estética tipo centro de operaciones con una navegación clara por módulos: dashboard, proyecto, pentest automático, hallazgos, MITRE, cumplimiento y reportes.
Dashboard principal con visibilidad ejecutiva y técnica del proyecto activo.
Módulo de ejecución automatizada con estado operativo, diccionarios y progreso.
Reportes en PDF y CSV para seguimiento técnico, ejecutivo y de cumplimiento.
Dos planes claros, sin complicaciones: implementación, capacitación y operación anual para validar hallazgos, ataques, cadena de compromiso, reportes y revalidación de remediaciones.
PentestDrive convierte el pentest en un ciclo continuo: crea el proyecto, automatiza fases, descubre exposición, valida explotación segura, prioriza hallazgos, correlaciona controles, genera reportes y revalida correcciones. El resultado es una operación más rápida, más clara, más accionable y más alineada con el riesgo real.
Solicitar Presentación de PentestDrivePentestDrive transforma la evidencia técnica obtenida durante una evaluación de seguridad en un reporte estructurado para dirección, auditoría, cumplimiento y equipos técnicos, manteniendo trazabilidad entre riesgo, activo, vulnerabilidad, evidencia y marco de referencia.
Proporciona a dirección una lectura inmediata de la postura observada durante la prueba: riesgo global, volumen de hallazgos, criticidad, activos con mayor exposición y relación con los principales marcos de seguridad y cumplimiento.
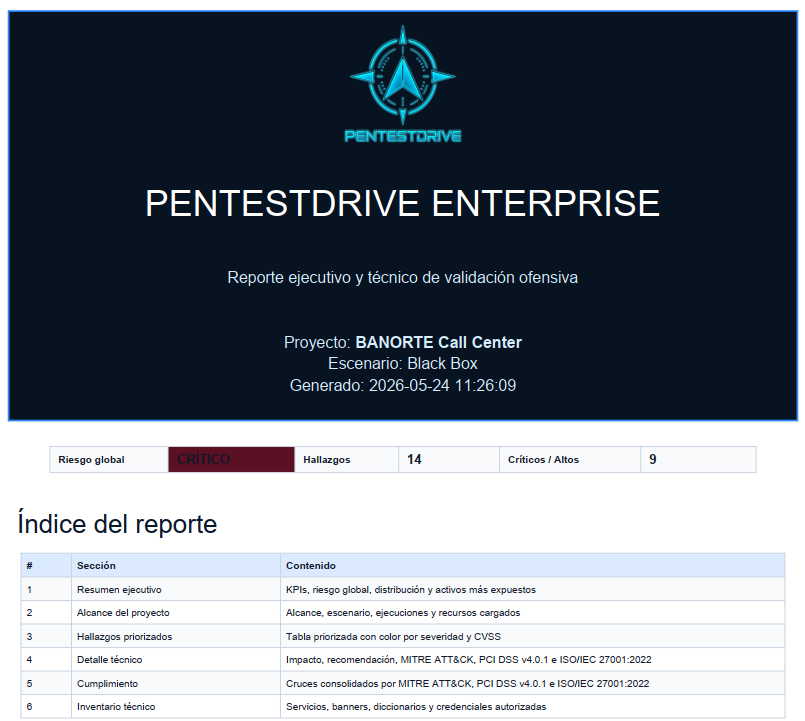
Presenta nombre del proyecto, escenario, fecha de generación, riesgo global, número de hallazgos y estructura del documento.
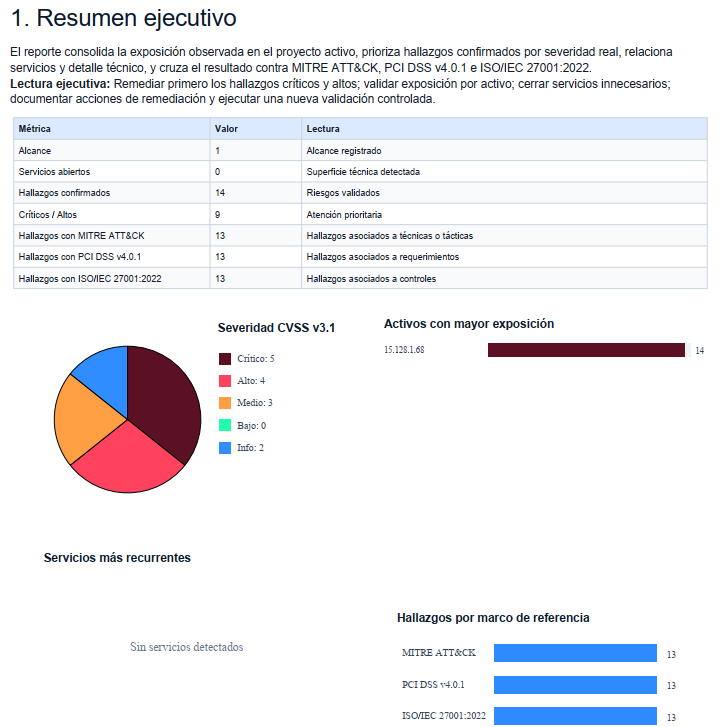
Resume alcance, hallazgos confirmados, severidades, activos expuestos y hallazgos relacionados con los marcos de referencia seleccionados.
Documenta exactamente qué fue evaluado y bajo qué escenario, ayudando a mantener trazabilidad entre activos, modalidad de evaluación, ejecución y resultados posteriores.
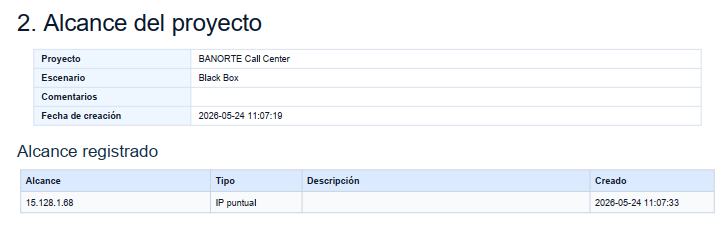
Documenta el proyecto, escenario, fecha de creación y activos autorizados incluidos en la prueba.
Organiza los riesgos confirmados por severidad y permite visualizar hallazgos relacionados como parte de una cadena de compromiso, proporcionando contexto adicional sobre cómo distintas condiciones pueden relacionarse dentro del mismo activo.
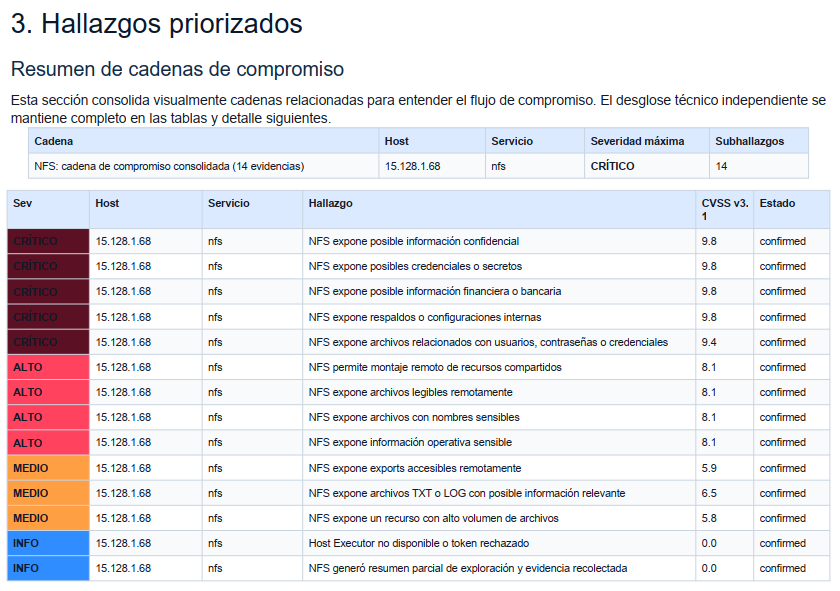
Resume severidad, host, servicio, hallazgo, CVSS y estado para facilitar priorización y seguimiento.
Cada vulnerabilidad puede presentarse de forma independiente con activo, servicio, CVSS, referencias, descripción, impacto, recomendación y extracto de evidencia técnica recolectada durante la validación.
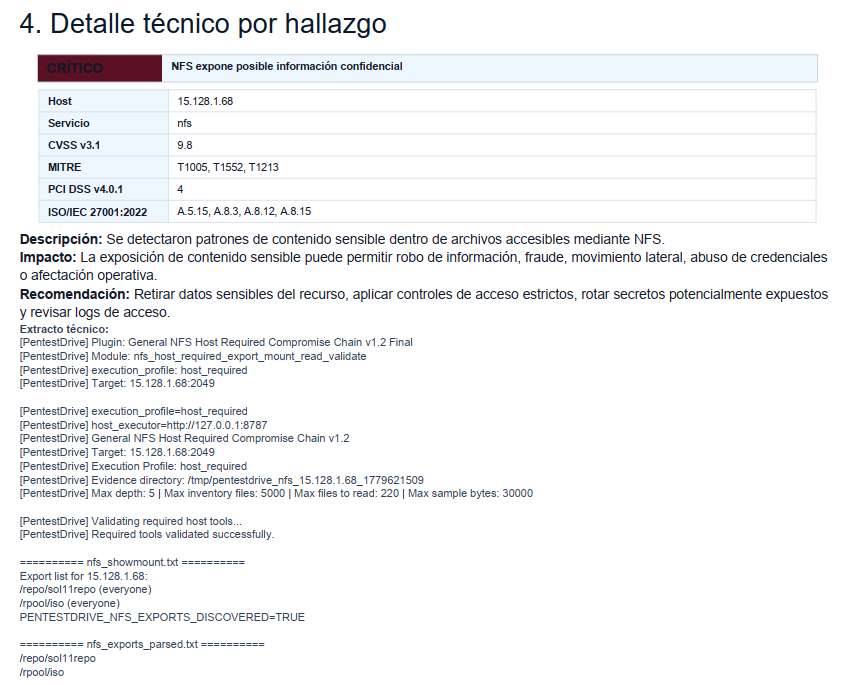
Ejemplo de hallazgo crítico con CVSS, MITRE, PCI DSS, ISO/IEC 27001, impacto, recomendación y evidencia técnica.
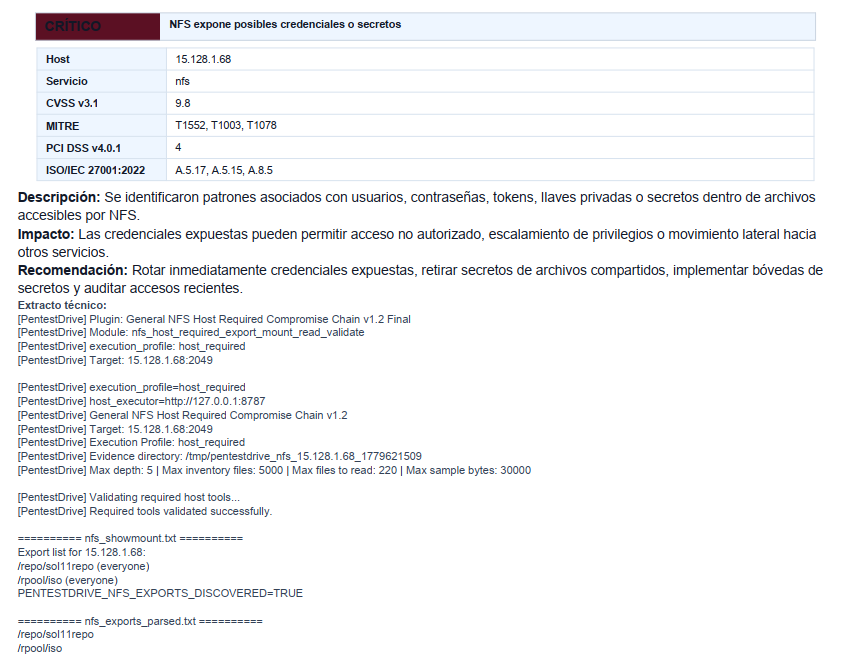
El detalle facilita comprender el riesgo asociado a usuarios, contraseñas, tokens, llaves privadas y otros secretos identificados.
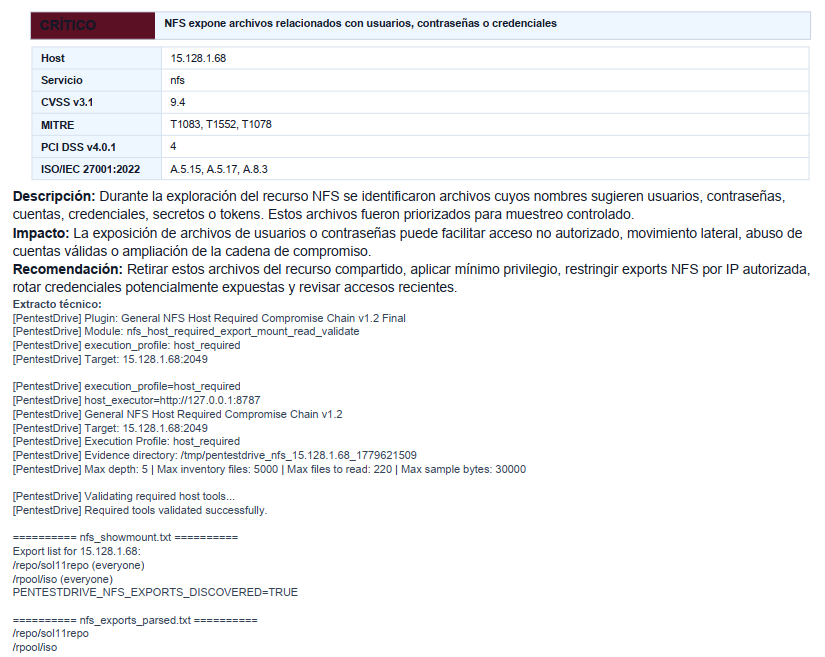
Relaciona evidencia de archivos sensibles con posibles escenarios de acceso no autorizado o movimiento lateral.
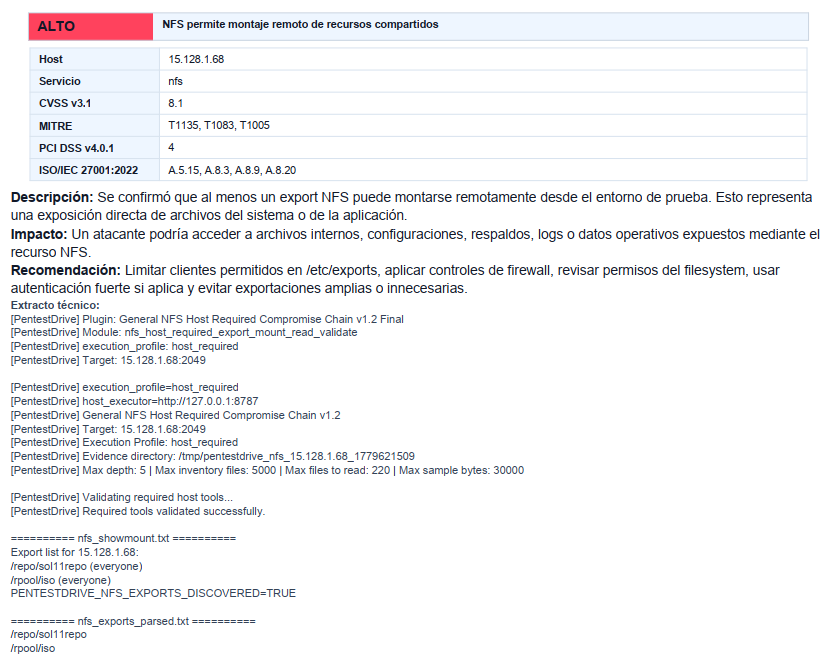
Documenta la exposición de recursos que pueden ser montados remotamente desde el entorno de evaluación.
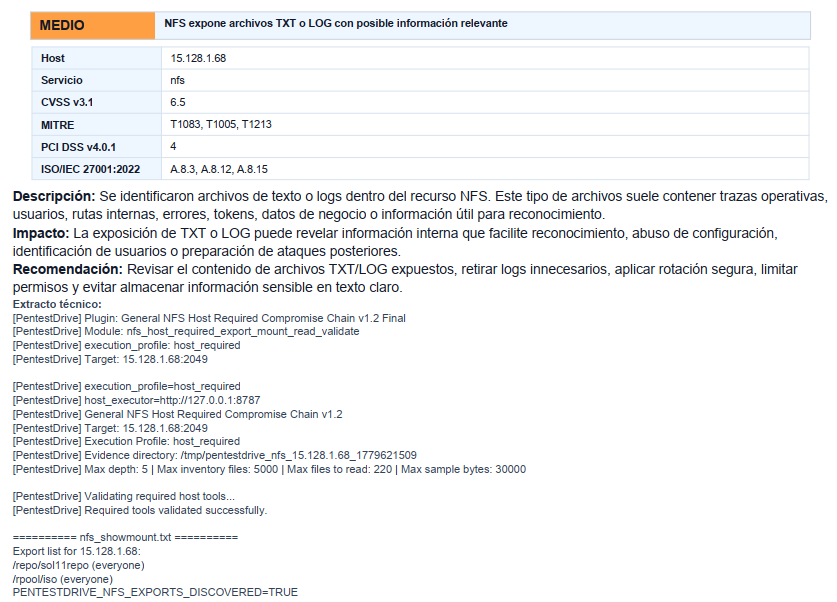
Presenta información que puede facilitar reconocimiento, identificación de usuarios o preparación de ataques posteriores.
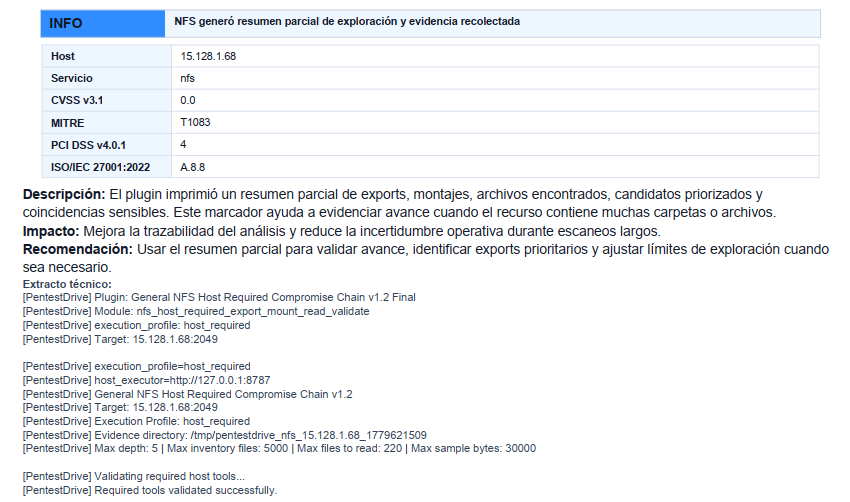
Incluso los hallazgos informativos mantienen estructura documental y trazabilidad dentro del reporte.
El reporte relaciona los hallazgos técnicos con marcos de referencia reconocidos para proporcionar contexto adicional a auditoría, cumplimiento, gestión de riesgos y seguridad ofensiva.
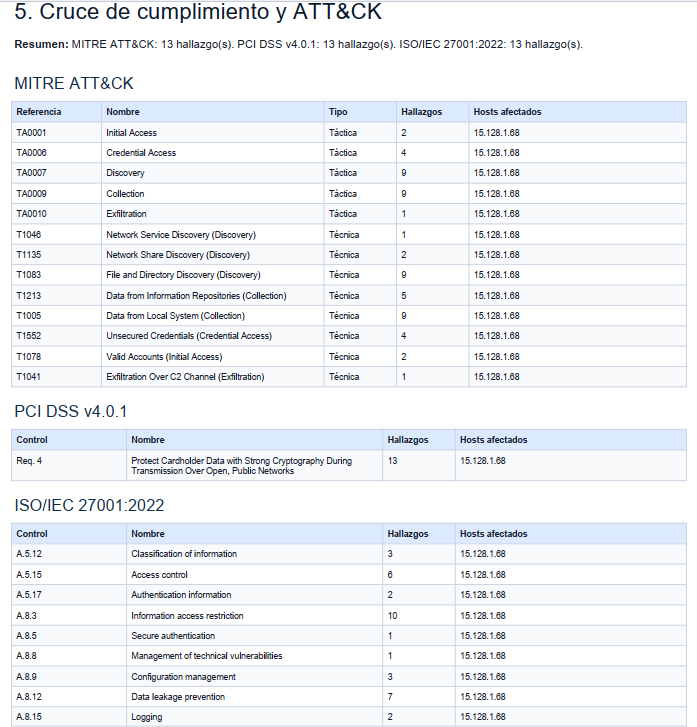
Presenta técnicas y tácticas MITRE ATT&CK, requisitos PCI DSS y controles ISO/IEC 27001 relacionados con los hallazgos confirmados.
Un solo entregable permite presentar el riesgo a nivel ejecutivo y, al mismo tiempo, conservar evidencia técnica suficiente para análisis, remediación, seguimiento y validación posterior.